







アイビーシー(株) ビジネスソリューション事業本部 副本部長
兼 プロダクト事業部 事業部長
橋本和也
日本国内では、サイバー攻撃とそれに伴う情報漏洩が連日のように報じられています。サプライチェーンの隙を突くランサムウェアや、クラウド、リモートワーク環境の盲点を狙う不正アクセスによって、企業規模を問わず深刻なインシデントが発生しています。
こうした攻撃から事業を守るためには、高度な防御製品を増やすことではなく、まず自社に「何があり、どのような状態にあるか」を正確に把握することです。
皆様もご承知の通り、マルチクラウドやハイブリッドワークが前提となった現代の IT 環境においては、かつて主流だった「境界型防御(社内ネットワークと社外を境界で区切り、社内を安全とみなす考え方)」だけでは、十分に守り切れなくなっています。大規模な被害が相次ぐ中、日本の IT インフラは「侵入を 100% 防ぐ」ことだけを目指すのではなく、「すでに侵入されている、あるいは侵入される可能性がある」ことを前提に被害を極小化する、ゼロトラスト(決して信頼せず、常に検証する)のアーキテクチャへと急速に転換していくと考えられます。
しかし、このゼロトラストの思想を現場に落とし込もうとした際、多くの企業が根本的な壁に突き当たっています。それが、「見えないものは守れない」という極めて本質的な現実です。
■ゼロトラストの第一歩目でつまずく理由 「資産のブラックボックス化」
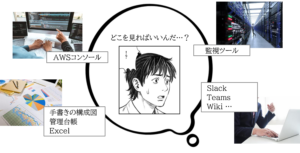
ゼロトラストモデルを成立させる大前提は、「守るべき対象(資産)がどこにあり、どのような状態か」を正確に把握することです。侵入された前提でアクセスの最小権限化や水平展開(ラテラルムーブメント)の防止を図ろうにも、管理者が自社の IT 資産の全体像を把握できていなければ、適切なポリシーの適用も防御ラインの設計も不可能です。ところが、現場の現実はどうでしょうか。
シャドー IT /野良リソースの乱立 クラウドでは、開発部門や現場が必要に応じてインスタンスやストレージを容易に立ち上げられる一方、その情報が管理部門に共有されず、管理対象外のまま残ることがあります。
Excel 構成図の限界 手動で更新される台帳や構成図は作成された瞬間から陳腐化し、実際の環境との間に必ず不整合が生じる。
インフラのサイロ化 オンプレミス、マルチクラウド、拠点ネットワークごとに管理が分断され、誰も全体像を一目で把握できない。
「どこに何があるか分からない」状態でゼロトラストのソリューションを導入しても、それは「間取りも扉の数も把握していない屋敷に最新の生体認証キーを付ける」ようなものです。攻撃者はまさに、管理者が存在すら認識していないその「隙間」を突いて侵入してきます。
■「検知」しても「対処」できない脆弱性管理の実際
資産が見えていないことの弊害は、脆弱性管理の運用にも直結します。
ゼロトラスト環境では、攻撃の足がかりとなる脆弱性を迅速に特定し、最小化させ続ける CTEM(Continuous Threat Exposure Management : 継続的脅威エクスポージャー管理)が不可欠です。現在、 Tenable に代表される世界最高水準の脆弱性管理ツールを導入すれば、 OS やミドルウェアの欠陥、構成ミスを極めて高精度に洗い出すことができます。しかし、現場で起きているのは「大量の脆弱性リストを前にした思考停止」です。
送られてくるのは IP アドレスやホスト名といった「文字列の羅列」です。ベースとなる IT 資産管理や構成管理が形骸化していると、その IP アドレスが「どの拠点の、何の業務に使われていて、誰が管理しているのか」を突き止めるだけで膨大な時間を要します。
脆弱性のリスクを示すスコア(CVSS や Tenable の VPR など)が高くても、それだけでは対応の優先順位を決められません。同じ脆弱性でも、対象が外部公開されたミッションクリティカルな DB なのか、隔離された検証用サーバーなのかによって、ビジネスへの影響は大きく異なります。資産の用途、重要度、公開範囲といったコンテキストが分からなければ、限られた人員をどこへ優先的に割り当てるべきか判断できません。
結果として、重大なリスクがチャットやメールの波に埋もれ、数ヶ月間放置されるという最悪のガバナンス不備を引き起こしてしまいます。
■ ITOGUCHI×Tenable が実現する「資産管理の最新化」と「視覚的リスク管理」
何度か本コラムの中でもお話してまいりましたが、この「資産の不可視性」と「脆弱性対策の遅延」を打破するために、私たちが提供しているのがマルチクラウド&インフラ構成管理プラットフォーム「ITOGUCHI」です。
ITOGUCHI は、パブリッククラウドやオンプレミスからインフラデータを自動収集し、「人間が手作業をしなくても、常に最新の資産の正解」をシステム構成図(MAP)として自動描画します。この「資産の見える化」を土台に置くことで、ゼロトラスト時代の脆弱性管理は劇的に変化します。
Tenable が検知した脆弱性データを、 ITOGUCHI の MAP 上にダイレクトにマッピングします。「IP: 192.168.x.x に Critical な脆弱性」という文字列ではなく、「MAP 上で色が変わっている、本社基幹システムのデータベース」として直感的に捉えることができます。脆弱性の危険度スコアに、 ITOGUCHI が持つ「資産の属性(ビジネス重要度や配置拠点)」を掛け合わせることで、「今すぐ止めるべき急所」が視覚的に浮き彫りになります。限られた人的リソースを、最も防御効果の高いポイントへ集中投下できます。
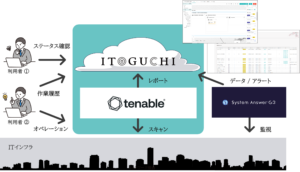
更に MAP 上で検知したリスクを即座にチケット化し、対応担当者の割り振りとステータスを可視化します。「誰がボールを持っているか」を ITOGUCHI 上で追跡できるため、対応の放置や連絡漏れを構造的に防ぎます。
■見えない不安を、見える安心へ
「侵入されることを前提にする」とは、決してセキュリティを諦めることではありません。侵入される可能性があるからこそ、自らの守るべき領域を隅々まで照らし出し、常に現状を正しく把握し続ける姿勢が問われています。
セキュリティ対策やゼロトラストの議論は、ともすれば最新の認証技術や AI 監視といった高度な仕組みに目が奪われがちです。しかし、そのすべての土台となるのは、自社の IT インフラを客観的・網羅的に把握する「資産の見える化」と「持続可能なインフラ運用」です。
見えないものは、守れません。そして、見えない状態で行う脆弱性対応は、現場のエンジニアをただ疲弊させるだけです。手動管理の限界を認め、インフラの全体像を常に最新の状態で可視化すること。そして、その「MAP」の上でリスクを正しく評価し、迷わずに対処できる体制を整えること。
ITOGUCHI が提供する MAP という共通言語を通じて、皆様の現場が「見えない不安」から解放され、真に強靭でサステナブルなインフラ運用を実現するための「糸口」となれば幸いです。
■もっとわかりやすく!マンガでわかるITOGUCHIはこちら
